ノーコード開発を導入・検討している企業担当者の中には、「セキュリティ面が不安で業務システムへの本格活用をためらっている」という方も少なくありません。
ノーコードツールは開発スピードやコスト面で大きなメリットをもたらす一方、セキュリティ設計を誤ると情報漏洩や不正アクセスのリスクに直結します。
本記事では、ノーコード開発特有のセキュリティリスクと、実務で使える具体的な対策を整理して解説します。
ノーコード開発のセキュリティの重要性
ノーコード開発の普及とその影響
ノーコード開発の市場は急速に拡大しています。IDC Japanの調査によると、国内ローコード/ノーコード/生成AI開発テクノロジー市場全体の2023年の市場規模は1,225億円で、2028年には2,701億円に達すると予測されています。
【出典】IDC Japan「国内ローコード/ノーコード/Generative AI開発テクノロジー市場予測、2024年~2028年」(2024年11月25日発表)https://my.idc.com/getdoc.jsp?containerId=prJPJ52735224
顧客情報・売上データ・社内承認フローといった機密性の高いデータをノーコードシステムで扱う企業が増えており、活用範囲が広がるほどセキュリティ設計の重要性も高まります。
ツール選定時は、機能や価格だけでなく、ISO 27001認証やSOC 2報告書など、第三者評価の有無を必ず確認してください。ベンダー側の管理体制を判断する重要な指標になります。
ツール選定の段階では、機能の制限やプラットフォーム依存を含むノーコード開発のデメリットとリスクも判断材料に加えておきましょう。
セキュリティリスクの認識と対策の必要性
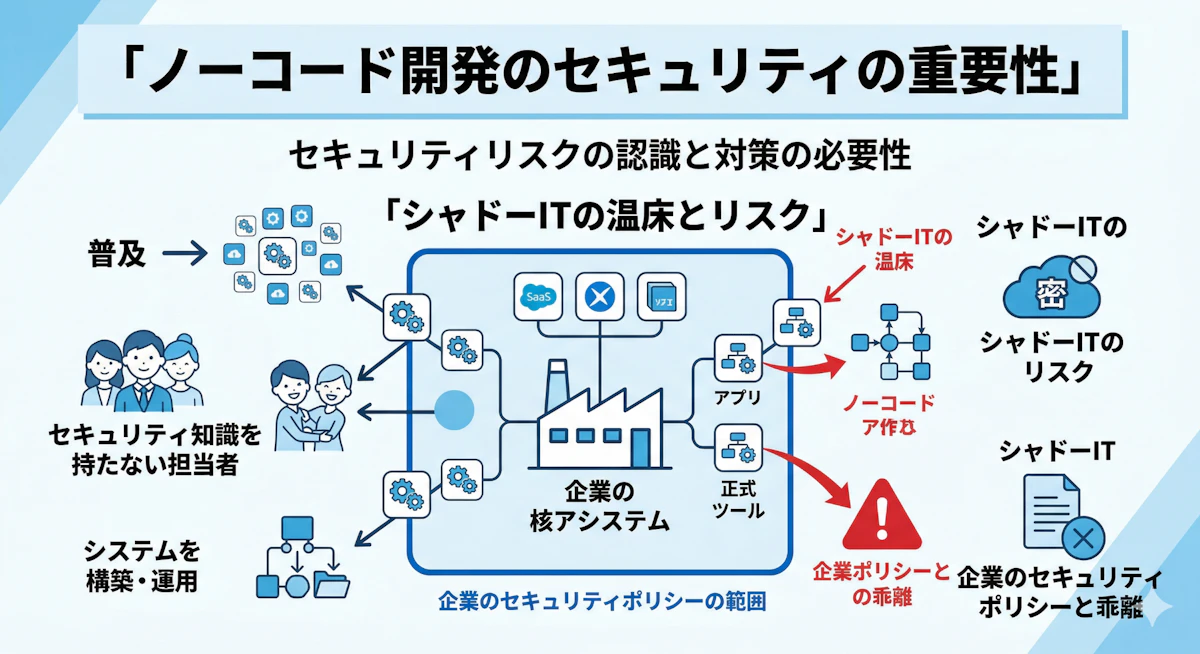
ノーコードツールの普及により、セキュリティ知識を持たない担当者がシステムを構築・運用するケースが増えています。これはシャドーITの温床になりやすく、企業のセキュリティポリシーと乖離したシステムが社内に広がるリスクがあります。
シャドーITとは?
IT部門が把握していないまま現場で導入・利用されているツールやシステムのこと。
セキュリティ対策は、システム完成後に後付けするものではなく、設計段階から組み込む必要があります。この認識を組織全体で共有することが、安全なノーコード活用の出発点です。
開発に着手する前に、自社のセキュリティポリシーとノーコードツールの仕様が適合しているかをIT部門と連携して確認するプロセスを設けましょう。
\日本発のBubble公式アンバサダー Opt.dev/
ノーコードツールに潜むセキュリティリスク
不正アクセスのリスク
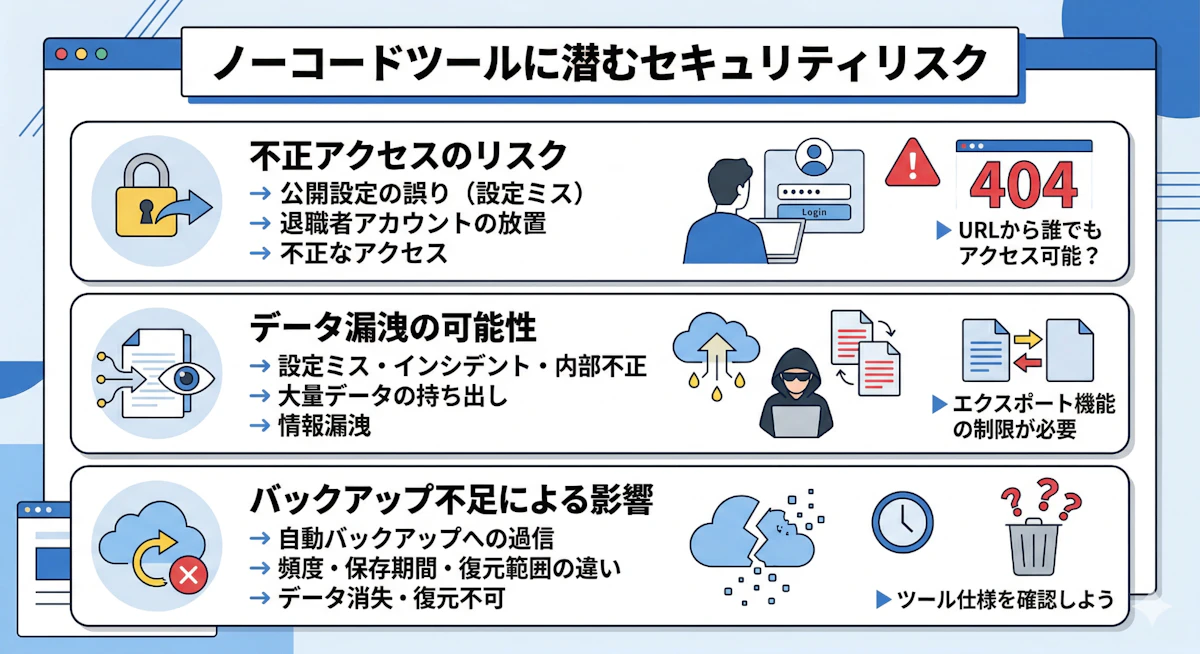
ノーコードで構築したシステムは、URLさえあればブラウザからアクセスできる設計が多く、公開設定の誤りが不正アクセスに直結します。よくある原因は、「全員に公開」と「特定ユーザーのみ」の設定ミス、および退職者アカウントの放置です。
構築後は必ずテストアカウントで公開範囲を確認し、退職・異動のたびにアカウントの棚卸しを行う運用フローを設けてください。
データ漏洩の可能性
データ漏洩の主な経路は、公開設定のミス・ベンダー側のセキュリティインシデント・内部からの不正エクスポートの三つです。
ノーコードツールはデータのエクスポート機能を標準搭載していることが多く、制限をかけなければ大量のデータが外部に持ち出せる状態になります。
エクスポート権限は業務上の必要性が明確なユーザーのみに付与し、プラグイン追加時は提供元の信頼性とプライバシーポリシーを必ず確認してください。
バックアップ不足による影響
「ツール側が自動でバックアップしてくれる」と思い込んでいるケースが多くありますが、バックアップの頻度・保存期間・復元範囲はツールによって大きく異なり、データ消失時に十分な復元ができないリスクも存在します。
利用ツールのバックアップ仕様を事前に確認し、不十分な場合は外部ストレージへの定期エクスポートを運用フローに組み込んでください。重要データは日次バックアップを目安にすることを推奨します。
ノーコード開発におけるセキュリティ対策
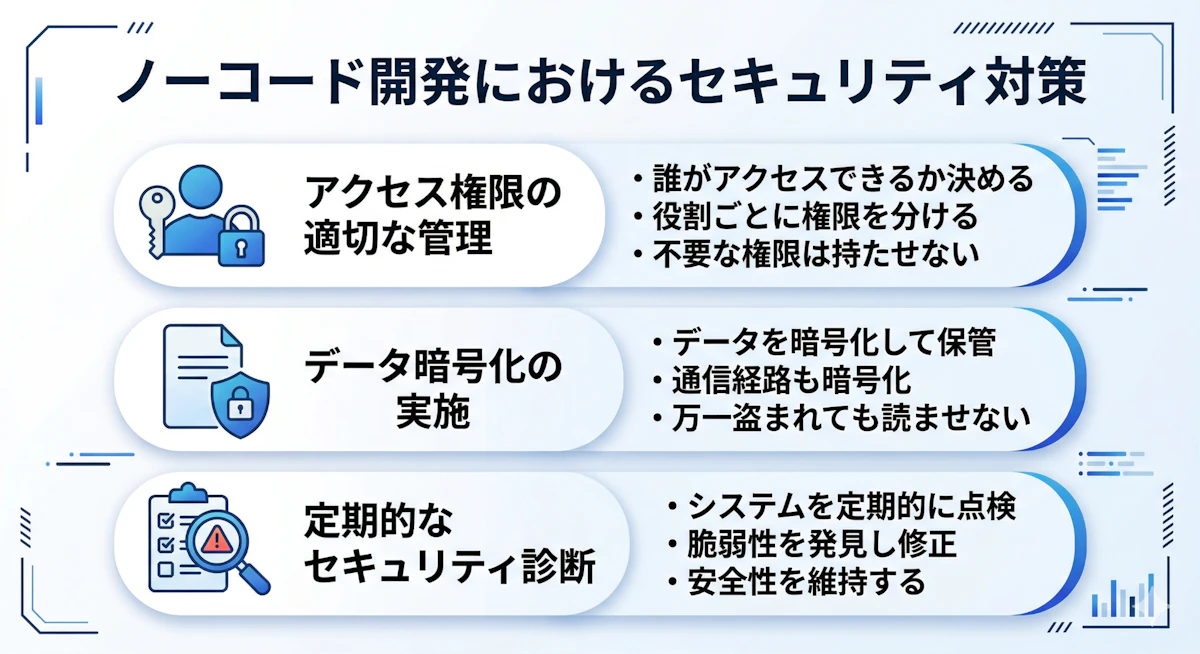
アクセス権限の適切な管理
各ユーザーが業務上必要な範囲にのみアクセスできるよう、権限を適切に絞り込むことがセキュリティ対策の基盤です。多くのノーコードツールでは、「閲覧のみ」「編集可能」「管理者」といったロール設定が可能です。
権限設定は初期設定で終わらせず、少なくとも半年に一度は棚卸しを実施してください。担当者の退職・異動時には即日対応できる体制を整えておくことが理想です。
データ暗号化の実施
暗号化には「通信の暗号化」と「保存データの暗号化」の二つの観点があります。まず、利用するツールがHTTPS通信に対応しているかを確認します。保存データについては、ベンダーのドキュメントで暗号化仕様を確認してください。
HTTPSとは?
インターネット上のデータ通信を暗号化し、盗聴や改ざんを防ぐ通信規格。
個人情報や機密データを扱うシステムは、通信・保存の両面で暗号化が施されているかをリリース前のチェックリストに組み込むことを推奨します。
定期的なセキュリティ診断
ツールのアップデートや外部連携の仕様変更により、想定外のセキュリティホールが生じることがあります。定期的な診断で早期に発見することが重要です。
セキュリティホールとは?
システムの設計・実装上の欠陥や脆弱性のこと。攻撃者に悪用されると不正アクセスやデータ漏洩の原因になる。
少なくとも年に一度、アクセス権限・公開設定・外部連携の状況を総点検するセキュリティ棚卸しを実施してください。外部専門業者による診断の活用も有効です。
\日本発のBubble公式アンバサダー Opt.dev/
ノーコード開発のベストプラクティス
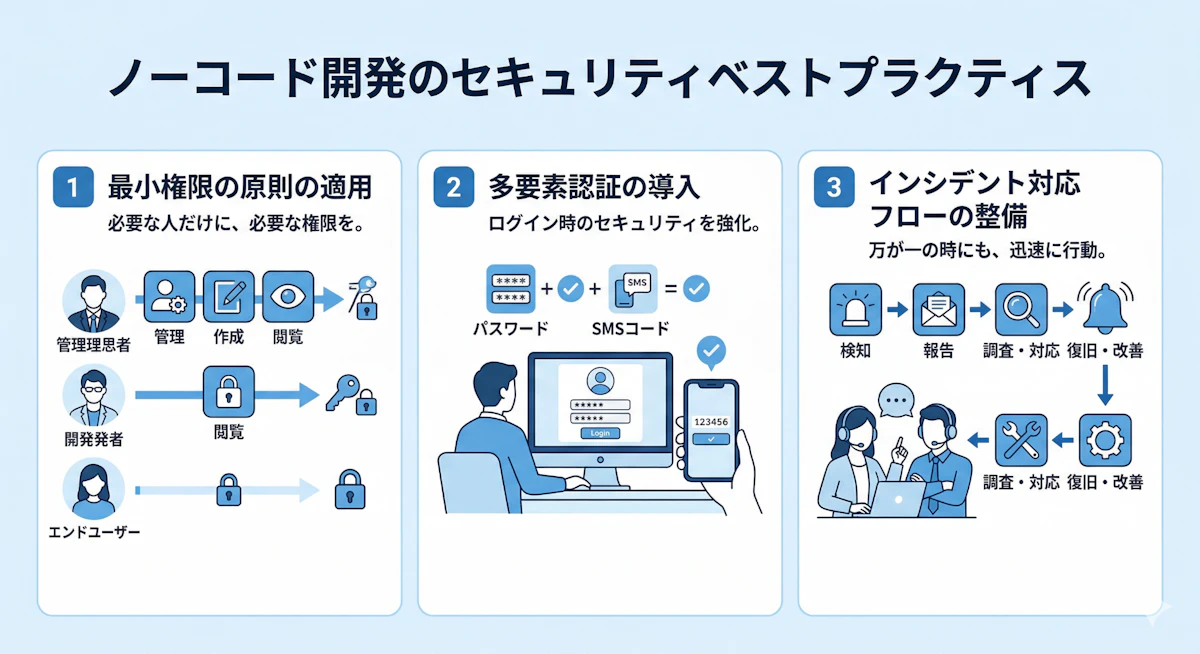
最小権限の原則の適用
各ユーザーには業務に必要な最小限の権限のみを付与し、それ以上のアクセスは認めないという考え方が「最小権限の原則」です。
アカウントが乗っ取られた場合でも、被害範囲を最小限に抑える効果があります!
権限設定は「最大権限から絞り込む」より「最小権限から必要に応じて追加する」運用が望ましいとされています。ロール設計を先に定義してからユーザーを割り当てる順番で進めてください。
多要素認証の導入
パスワードだけの認証では、フィッシング詐欺やパスワード流出によるアカウント侵害のリスクが残ります。多要素認証を導入することで、このリスクを大幅に低減できます。
多要素認証(MFA)とは?
パスワードに加え、スマートフォンへの通知やSMSコードなど複数の認証手段を組み合わせて本人確認を強化する仕組み。
管理者権限を持つアカウントには、例外なく多要素認証を必須とするポリシーを設けてください。Google認証やMicrosoft認証との連携で比較的容易に実装できます。
インシデント対応フローの整備
インシデントが発生した際に迅速に動けるよう、「発見→報告→隔離→復旧→再発防止」の手順を事前に文書化しておくことが重要です。誰が何を判断するかを明確にしておくことで、混乱なく対応できます。
フローは作成して終わりにせず、半年〜1年に一度、担当者を集めた模擬訓練を実施することで実際の対応力を高めることができます。
外部連携時のセキュリティ対策
API連携の安全性確保
外部サービスとのAPI連携はノーコードの大きな強みです。一方で、APIキーの管理が不適切だと、そのままシステムへの侵入口になりかねません。
API連携とは?
異なるシステムやサービスがデータや機能をやり取りするための接続口のこと。
APIキーとは?
外部サービスへのアクセスに使う認証情報のこと。流出すると第三者に不正利用される恐れがある。
APIキーはシークレット管理機能や環境変数を使って保管し、設定画面やコードに直接記述しないことを徹底してください。連携先には必要最小限の権限のみを付与するスコープ設定を行いましょう。
データの取り扱いに関する注意点
外部連携時は、どのデータがどのサービスに流れるかを把握することが必要です。個人情報を含むデータを外部サービスに送信・保管する場合、そのサービスが適切なセキュリティ基準を満たしているかを確認する義務が企業側にあります。
連携設定の前に「どのデータが・どこに・どの権限で流れるか」をフロー図に明記し、IT部門・法務部門の確認を経てから実装するプロセスを設けてください。
\日本発のBubble公式アンバサダー Opt.dev/
ノーコード開発のセキュリティ強化に役立つツール
セキュリティ診断ツールの活用
システムのセキュリティを客観的に評価するには、診断ツールの活用が有効です。Webアプリの脆弱性をスキャンするOWASP ZAP(オープンソース)や、クラウド環境の設定不備を検出するCSPMツールなどが代表例として挙げられます。
| Webアプリの脆弱性スキャン向けのオープンソースツール。SQLインジェクションやXSSなどの脆弱性を自動検出でき、開発者・セキュリティ担当者に広く利用されている |
CSPMとは?
クラウド環境のセキュリティ設定の不備を自動で検出・修正を支援するツールのカテゴリ。Cloud Security Posture Managementの略。
社内にセキュリティ専門人材がいない場合は、外部業者の脆弱性診断サービスを活用することも有効です。システムの重要度に応じて年1〜2回の診断を目安にしてください。
開発そのものを外部に依頼する場合は、保守体制も含めてノーコード開発会社を選ぶポイントを確認しておくとよいでしょう。
ログ管理ツールの導入
ログ管理は、インシデントの早期発見と事後調査の両面で欠かせません。主要なノーコードツールはログ記録機能を備えていますが、保存期間や検索機能はツールによって差があります。必要に応じてDatadogやSplunkなどの外部ツールと連携し、ログを一元管理する体制を整えることも有効です。
| クラウドインフラ・アプリのモニタリングプラットフォーム。ログ・メトリクス・トレースを一元管理でき、リアルタイムの可視化やアラート設定が充実 |
| ログ収集・分析に特化したプラットフォーム。大量のログデータを横断的に検索・可視化でき、セキュリティ監視(SIEM)用途にも広く活用されている |
ログとは?
誰が・いつ・どのような操作を行ったかを記録したデータのこと。インシデント発生時の追跡・調査に活用される。
ログは取得するだけでなく、定期的にレビューする運用が重要です。通常と異なる時間帯のアクセスや短時間での大量エクスポートを検知するアラートを設定しておくと、迅速な対応につながります。
\日本発のBubble公式アンバサダー Opt.dev/
まとめと今後のステップ
セキュリティ対策の重要性を再認識
ノーコード開発は、スピードとコストの面で大きなメリットをもたらします。しかし、適切なセキュリティ設計なしには、情報漏洩・不正アクセス・データ消失といったリスクに直結します。本記事で解説したアクセス管理・暗号化・多要素認証・インシデント対応フローの整備は、いずれも今日から着手できる対策です。
セキュリティ対策は一度整えれば終わりではありません。ツールの更新や連携サービスの追加のたびに見直す仕組みを、組織のプロセスとして定着させることが重要です。
次のステップとしての具体的な行動
まず現在利用しているノーコードツールのセキュリティ仕様(暗号化・バックアップ・認証設定)をベンダードキュメントで確認します。次に、アクセス権限の棚卸しと多要素認証の設定を実施し、インシデント対応フローの文書化に着手します。最後に、定期的なセキュリティ診断の計画を立てることで、継続的な安全運用の基盤が整います。
AI に指示して作ったアプリ(バイブコーディング)を公開する前に、自分で確かめる手順と確認表は、バイブコーディングのセキュリティ対策で解説しています。
自社のノーコード開発のセキュリティ設計に不安がある場合は、専門家への相談も選択肢の一つです。安全なシステム運用は、企業の信頼性と長期的な競争力を支える基盤となります。
\日本発のBubble公式アンバサダー Opt.dev/